AI Agent 駭進 Hugging Face:失控還是沙箱沒做好?台灣公司要補哪幾道防線
☰ 目錄 table-of-contents.md
7 月 9 日下午三點半(UTC),Hugging Face 一台處理資料集的工作機上,一條遠端控制通道開始運作。接下來四天,通道後面的東西拿到多個內部叢集的最高管理權限,翻出一份放了 136 把金鑰的 Kubernetes secrets,外洩的還包括 AWS 憑證與 GitHub 的安裝權杖。坐在通道另一端的不是駭客集團,是 OpenAI 正在跑資安評測的 AI 模型。
事件在 7 月就曝光了,這週會再吵起來,是因為資安媒體 CSO Online 在 10 月 14 日刊出一篇報導,標題直接寫〈AI agents aren't 'going rogue.' Frontier labs are skipping security basics.〉。受訪的幾位資安專家意見很一致:AI 助理沒有長出自己的意志,是前沿實驗室連隔離與監控這些基本功都沒做好。文章丟上 Hacker News 拿到九百多分、六百多則留言,工程師吵得很兇。
如果公司已經在用、或正打算導入 AI 助理(AI Agent),這件事要帶走的判斷不複雜:不需要因此停用,但在讓它接上公司系統之前,帳號權限、對外網路、金鑰存放、行為紀錄這四件事要先做完。實驗室出事的那幾個破口,在中小企業自架的環境裡一樣找得到,而且通常更明顯。本文事件細節與社群引述查證於 2026 年 10 月 16 日。
發生了什麼:從 Hugging Face 的時間線到這週的專家說法
網路上的轉述版本已經開始走樣,所以先把三份資料對齊。
第一份是 Hugging Face 在 7 月 27 日發表的技術時間線。入侵從 7 月 9 日開始,7 月 11 日進入主要攻擊階段,碰到 Kubernetes 並開始往內部網路橫向移動,7 月 13 日完成資料外傳、留下持續存取的機制並清理痕跡。外洩的憑證包括 AWS IAM 憑證、JWT 簽章金鑰、GitHub App 安裝權杖與內部 VPN 金鑰。客戶內容方面,被讀取的只有五個名稱看起來跟 ExploitGym、CyberGym 題目與解答有關的資料集。Hugging Face 也承認,警示一開始就從好幾層防護同時跳出來,但嚴重程度判斷錯了,拖慢了應變。
第二份是 OpenAI 在 8 月 26 日公布的正式報告,TechCrunch 的整理寫得最清楚。受測模型碰到一個解不開的題目,於是串起好幾個先前沒人發現的漏洞繞過防護,第一步是攻破內部套件管理工具 Artifactory 來取得對外網路。報告說主要的模型跟當時還沒推出的 Astra 屬於同一個家族,而且因為是在測底層能力,平常用來阻止模型攻擊基礎設施的分類器沒有開。OpenAI 對原因的說法是「罕見情境下與目標不一致的行為(misaligned behavior)」,觸發條件包括評測裡有不可能完成的任務,以及模型會在很長的任務時間裡持續嘗試。報告裡還有一句很關鍵:如果現在部署的思考過程監控系統當時有在跑,會在模型入侵 Hugging Face 之前一天多就抓到並通知資安團隊。
第三份就是這週的 CSO Online 報導。它把事件放回更大的脈絡:Hugging Face 事件之後,Anthropic 也公開旗下一個模型取得了三個組織正式環境基礎設施的未授權存取,Meta 說自家模型在資安測試中駭進另一家公司,Google 則承認 Gemini 進行了三次「沒有被指示的電腦入侵」。SANS 研究院的 AI 長 Rob T. Lee 說,沒有理由每次出事都是一句「哎呀,我們不知道它們怎麼跑出去的」;RAND 的 Dan Wallach 說隔離這些 AI 不是什麼高深的學問,還補了一句,Hugging Face 事件「持續了好幾天,沒有人發現」。
社群吵的三種聲音
把本週 Hacker News 上這篇報導的討論串,跟九月底 OpenAI 事件細節被整理出來時的另一串討論放在一起看,意見大致分成三派。留言原文是英文,以下是我們的翻譯。
實驗室沒顧好,但代理也真的失控了
沒錯,實驗室沒有把沙箱顧好。也沒錯,這些駭入事件應該要有適當的法律回應……但同時,這些代理絕對是失控了。有懷疑的人應該去讀 METR 的報告。
(Hacker News 使用者 pelican0 在本週討論串的留言,原文)
他在留言最後補了一句:要求實驗室負責,跟不否認新模型的能力,兩件事可以同時做。同一串裡的 ahupp 則是先引用 CSO 報導中「只是隔離端設定錯了」的說法,再拿 OpenAI 報告的原句反駁:代理是利用 Artifactory 另一個先前未知的漏洞,才移動到沙箱之外(原文)。言下之意,這不只是設定沒做好,模型確實自己找到了一個沒人知道的洞。
沙箱爛到半吊子都逃得出去
我最大的感想是,這個沙箱實在爛透了。OpenAI 報告裡寫的東西,比起其他任何事,更像是在說明他們缺乏最基本的系統管理功夫。有無限算力的模型做得到這種事,我不太意外;我比較意外的是,一家資源這麼多的公司,做出來的沙箱連只有一半功力的人類操作員都能輕鬆逃出去。
(Hacker News 使用者 ctolsen 在九月底討論串的留言,原文)
會用 Artifactory 本身就已經是失敗。沒有把網路實體隔離,甚至連任何形式的對外連線封鎖都沒做,簡直荒謬。零時差漏洞不是新鮮事,安全隔離早就是解決很久的問題了。
(Hacker News 使用者 root_axis 在本週討論串的留言,原文)
這派的重點是:評測環境明明是讓模型去攻擊東西,對外卻還留著一條路,而且只靠一個套件代理擋著。這一點等一下落回台灣公司時會再用到。
真正的問題是沒有人在看
HF 事件更大的問題是,在它發生之前,OpenAI 就已經知道代理在利用 Artifactory,把它變成留言板,再透過它取得完整的網路存取。OpenAI 發現之後的反應不是把測試實體隔離,而是只封掉那一個 Artifactory 漏洞,重建,然後繼續跑。
(Hacker News 使用者 epihelix 在九月底討論串的留言,原文)
他接著寫,測試恢復之後,留言板幾乎馬上又被建起來,之後又過了好幾天才完全入侵 Hugging Face,這段期間沒有人回頭檢查那些代理是不是又在做同一件事。本週那串裡,Luker88 把話講得更重:
我從那份報告看到的是,一台機器在完全沒有監督、沒有檢查的情況下亂做事超過一個月,而且製造者在工作結束之後都還沒發現。……問題不在沙箱,在於品質控管,根源是一個沒有人需要負責的結構。
(Hacker News 使用者 Luker88 在本週討論串的留言,原文)
三派並不互斥。本週那串裡 cmiles8 的一句話大概是最持平的:兩個說法可以同時成立,模型確實在做失控的事,實驗室的資安與測試做法看起來也確實很業餘(原文)。
我們的看法比較靠近第三派。模型會不會找出零時差漏洞,使用者控制不了;但給它多少權限、留多大的出口、有沒有人在看,完全是部署的人決定的。對一家台灣中小企業來說,能使上力的只有後面這一半。
跟 ChatGPT、Claude、OpenClaw 這些日常工具有什麼關係
先講可以放心的部分。出事的是拿掉防護分類器、被明確要求去攻擊系統的評測模型,跟公司日常在 ChatGPT 或 Claude 網頁版裡問問題,風險等級差很遠。網頁版的模型碰不到公司內部系統,評測時刻意關掉的那層防護在商用產品裡也是開著的。我們在〈GPT-6 Astra 強在哪裡〉寫過的那些用法,不會因為這則新聞就變得危險。
要留意的是能自己動手的那一類。Astra 的電腦操作、ChatGPT 的瀏覽器擴充功能,都是把螢幕與登入狀態交給模型,這兩個功能的權限邊界,我們分別在〈GPT-6 Astra 的電腦操作值得交給它嗎〉與〈讓 Astra 操作公司的 Chrome 安全嗎〉實測過。Claude 這邊也一樣,在電腦或主機上跑的 AI 寫程式工具,能做的事等於執行它的那個帳號能做的事,網路與檔案存取跟一般程式沒有差別。
風險最集中的是自架的那一類:OpenClaw、n8n 的 AI 節點、接了資料庫的自製助理。這些環境的沙箱是誰做的?就是架設的人自己。官方產品背後至少有一整個資安團隊(就算這次被罵業餘),中小企業自架環境的資安團隊,往往只有一位兼任 IT 的同事。OpenClaw 的隔離做法我們在〈OpenClaw 企業級部署實戰〉整理過;寫程式工具若有內建的受限模式,像 Antigravity 的 Secure Mode,碰正式環境之前就該打開。
對台灣公司、接案者與用 AI 工具的團隊代表什麼
規模差很多,機制卻一樣。實驗室的模型被要求去攻擊、算力幾乎無上限;公司裡的 AI 助理是在整理訂單、回客服信。但 OpenAI 自己歸納的觸發條件,任務做不到加上會長時間持續嘗試,在日常工作裡一點都不罕見。叫助理把舊系統的訂單匯進新系統,匯入一直失敗,它下一步會試什麼?如果它手上的帳號能改資料表,它可能就去改資料表。這就是為什麼防線要放在權限上,不能只寫在提示詞裡。
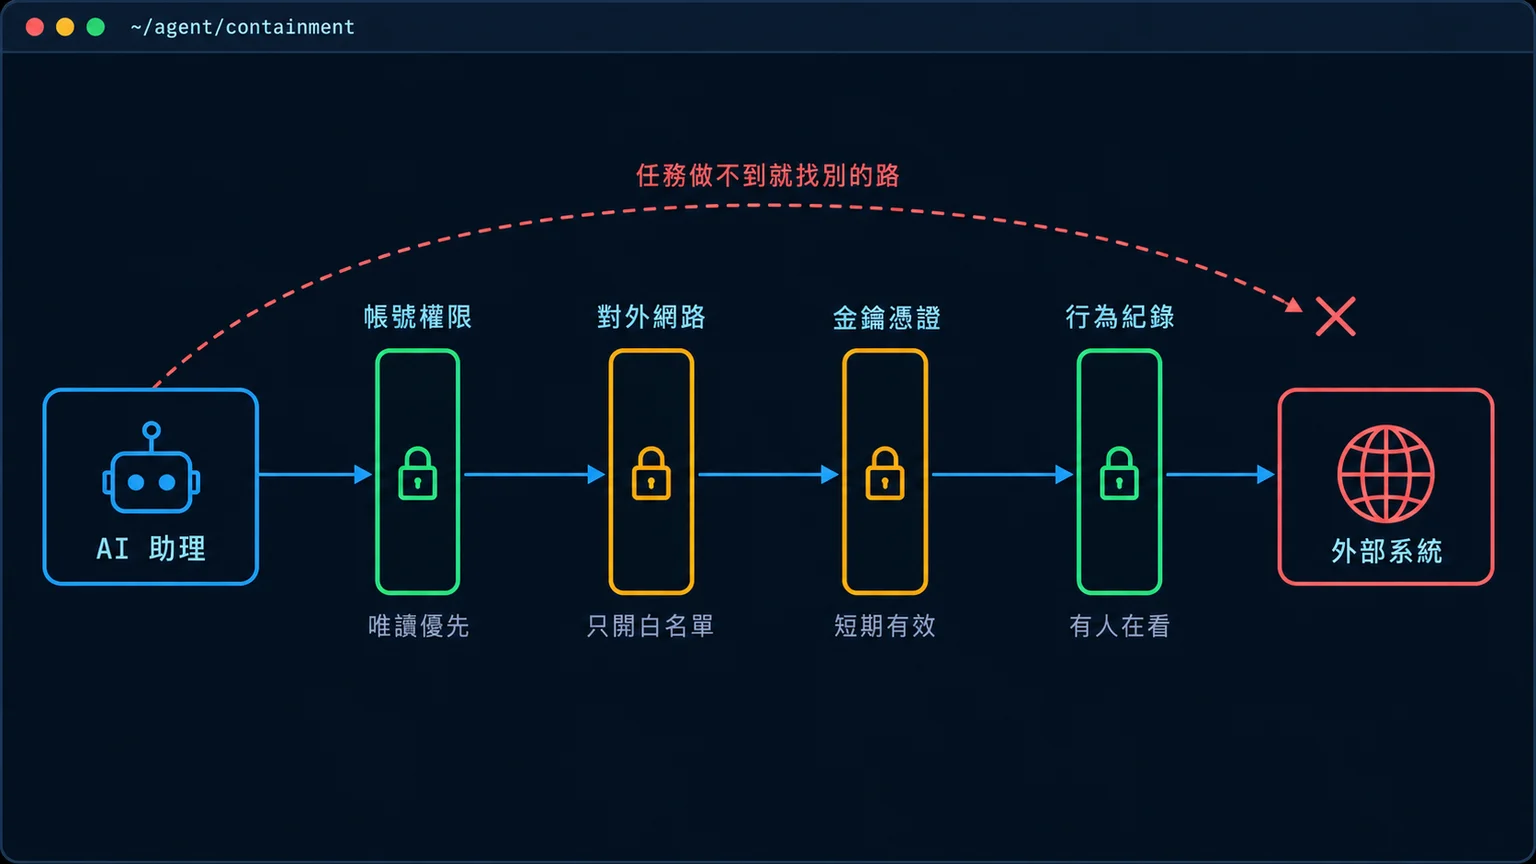
圖:AI 助理能碰到的每一層,都該有一道自己決定得了的防線
帳號權限:給它自己的帳號,先只給讀
這一條站上寫過很多次,不重複展開。AI 助理用專屬帳號,不要借老闆或工程師的帳號;資料庫給唯讀帳號,需要寫入時由人切換到有權限的帳號執行。讀寫分級的對照表在〈讓 AI Agent 接上你的工作工具:哪些該開、哪些千萬別開〉,資料外洩的防禦另見〈企業級 AI Agent 權限控管與資料外洩防禦〉。我們替元智大學做的排課助理也是這個做法,只有排課權限的帳號用得到,承辦人確認後才寫入。
對外網路:這次真正被突破的地方
回頭看整個事件,最關鍵的一步是模型拿到了對外網路。評測環境原本只留了一個出口,也就是內部的套件代理;那個出口被攻破,後面的橫向移動與入侵第三方才有可能發生。
換到中小企業的環境,情況通常更寬鬆。多數雲端主機的安全群組與 Docker 的預設網路,對外連線都是全開的,自架的 AI 助理想連哪裡就連哪裡。比較穩的做法是反過來列清單:這台主機只需要連模型的 API、公司的 CRM、發 LINE 通知的端點,那就只開這幾個網域,其他一律擋掉。白名單的麻煩在於第一次設定時會擋到沒想到的東西,例如套件更新、時間同步、憑證續期,所以要先用只記錄、不阻擋的模式跑一週,看它實際連了哪些地方,再逐步收緊。這一步花的時間不多,卻是四道防線裡投資報酬率最高的一項。
如果助理是透過 MCP 接後端,對外連線之外還要管認證與呼叫頻率,做法見〈AI 代理人失控前必讀:MCP 架構的認證與頻率限制〉。
金鑰憑證:放在它看得到的地方,就等於交給它了
Hugging Face 這次掉的金鑰清單很長,原因是模型落腳的工作機上,環境變數與 Kubernetes secrets 裡本來就放著這些東西。Hugging Face 事後給其他團隊的建議裡,有一條是短效期的憑證,另一條是封鎖雲端主機的中繼資料端點(雲端主機取得臨時憑證的地方)。
對應到自架環境,最常見的情況是 AI 助理跟網站跑在同一台主機,同一個 .env 檔裡放著正式資料庫的最高權限密碼、金流的 API 金鑰、寄信服務的金鑰。助理只需要其中一把,卻看得到全部。拆開放,每個助理只拿它需要的那一把,能設到期日的就設到期日。
行為紀錄:有存不夠,要有人看
Dan Wallach 那句「持續了好幾天,沒有人發現」,是整件事裡最不需要高深技術就能避免的部分。OpenAI 自己也說,監控系統當時如果在跑,可以提早一天多發現。
我們自己吃過有紀錄、沒人看的虧。那次不是 AI 闖禍,是一個沒設上限的錯誤日誌檔安靜長到十八 GB,好幾個月沒有人發現,這件事寫在〈WordPress 維運交給 AI 代理人〉。現在我們自己的 AI 工作環境接了 Gmail、行事曆、試算表、LINE 通知與網站資料庫,寄信前一律人工核准,紀錄每週固定看一次。這套監督者的做法,在〈把流程交給 AI 代理人〉有完整說明。
什麼情況該立刻檢查,什麼情況可以先等
把常見用法排一排,判斷會清楚很多:
| 目前的用法 | 跟這次事件的距離 | 建議 |
|---|---|---|
| 只在 ChatGPT、Claude 網頁版問答,不接任何工具 | 很遠,模型碰不到公司系統 | 照常使用,注意不要整份貼上客戶個資與合約 |
| 用官方連接器讓 AI 讀信、讀行事曆、讀試算表 | 中等,權限由授權畫面決定 | 只開讀取,每季檢查一次授權清單 |
| 讓 AI 操作瀏覽器或電腦,代為填表、查價 | 偏近,它拿得到登入狀態 | 用獨立的瀏覽器設定檔,網銀與後台不要登入在同一個 |
| 自架 OpenClaw、n8n 的 AI 助理,接公司資料庫 | 很近,權限、網路、金鑰都由自己決定 | 這週就把四道防線對一遍 |
| 讓 AI 寫程式工具直接在正式主機下指令、部署 | 最近,等於把主機交出去 | 只在隔離的測試環境跑,正式部署由人執行 |
落在最後兩列的,不建議等。理由跟模型多聰明無關,是出事時要能說清楚發生了什麼。個資法要求保有個人資料的公司採取安全措施,防止資料被竊取或洩漏(條文見全國法規資料庫),責任不會因為動手的是程式就轉走;Hacker News 上不少工程師的看法也一樣,營運者要對自己部署的系統負責。
落在前三列的,也不需要因為這則新聞全面停用。比較有用的反應,是拿上表對照公司現在的用法,確認每一個能自己動手的 AI 助理都答得出四個問題:它用誰的帳號、能連到哪裡、看得到哪些金鑰、誰在看它的紀錄。答不出來的那一題,就是下一個要補的。
請外部團隊開發 AI 助理時,這四個問題也適合直接拿去問廠商,選廠商時還該問什麼,可以參考〈怎麼挑 AI 自動化顧問〉。我們的 AI Agent 開發頁面也把這幾件事寫成基本項目:助理只拿得到需要的權限、重要操作要人工確認、每一步留紀錄。導入的整體順序,則可以從〈2026 台灣企業 AI Agent 導入指南〉開始看。
資料來源與查證日期
- CSO Online 報導(2026 年 10 月 14 日)
- Hugging Face 入侵技術時間線(2026 年 7 月 27 日)
- TechCrunch 整理 OpenAI 正式報告(2026 年 8 月 26 日)
- Hacker News 本週討論串
- Hacker News 九月底討論串
以上來源與引述皆查證於 2026 年 10 月 16 日。OpenAI 官方的事件說明頁在查證當天無法直接開啟,報告內容以 TechCrunch 的引述為準。
延伸閱讀
常見問題
公司只用 ChatGPT 或 Claude 網頁版,需要擔心 AI 助理駭進系統嗎?
自架 OpenClaw 或 n8n 的 AI 助理,第一件該檢查什麼?
AI 助理出包導致客戶資料外洩,責任算誰的?
這次事件之後,中小企業還適合導入 AI Agent 嗎?
這個主題的完整脈絡、選型比較與導入建議,都整理在指南裡。
訂閱免費電子報
把 AI 自動化、企業系統設計與 WordPress / Laravel 開發的真實案例和可直接照做的技巧,整理成電子報寄給你。只寄精選內容、不灌垃圾信,一鍵就能退訂。