Claude 擋遊戲重製與逆向工程?用 AI 改寫舊系統的團隊該怎麼看
☰ 目錄 table-of-contents.md
一家做五金批發的公司,十幾年前請外包寫了一套進銷存外掛,外包公司早就收掉,手上只剩幾個編譯好的檔案和半本操作手冊。今年老闆聽說 AI 很會讀程式,請工程師用 Claude 把它拆開、改寫成網頁版。這幾天在 Hacker News 上吵得很兇的事,正好落在這種工作上:有使用者回報,Claude 開始拒絕「重製遊戲」與一部分逆向工程的請求,連一些看起來無害的除錯也被擋。
Anthropic 到目前為止沒有針對遊戲或逆向工程發出任何公告,所以「Claude 封鎖遊戲重製」還停在社群回報與媒體轉述的階段。能確定的是官方文件寫明的部分:Opus 5.5 上線時就帶著資安防護,多數資安類工作會改由 Opus 4.8 處理;10 月 6 日擴大的資安驗證計畫也直說,一般開放的模型會擋掉大部分資安工作。對台灣正在用 AI 翻修舊系統的團隊來說,手上有原始碼的改寫大致不受影響,要拆沒有原始碼的程式,才需要提早準備替代方案。本文官方資訊查證於 2026 年 11 月 1 日。
發生了什麼:社群回報與官方文件各說了什麼
事情從 10 月 30 日一則 Hacker News 貼文開始,標題是「Anthropic Cracking Down on Video Game Rewrites」,連到一則 X 貼文,說 Claude 不再協助重製電玩遊戲。隔天 Tom’s Hardware、Game Developer、Mashable 陸續跟進,Tom’s Hardware 的標題寫的是這波限制「也打到正當的開發者與基本的除錯工作」。雷達抓到的討論分散在至少三個 Hacker News 串與 Reddit 的 r/artificial、r/LocalLLaMA。
要注意的是證據的性質。原始的 Hacker News 討論串裡,有人直接說這件事尚未證實;有使用者說前一天要 Claude 複製一款遊戲被拒,也有人說 Claude 還在幫他做一款老遊戲的瀏覽器版。最具體的是一位使用者的本機測試:同一份反編譯出來的遊戲程式,要 Opus「用 Rust 改寫」它照做,換成「用 Rust 重製」就被拒絕,他猜分類器對「重製」這個詞特別敏感(留言原文)。底下的回覆也點出關鍵:新政策的範圍沒有公開,外人很難判斷哪些案例會被擋。
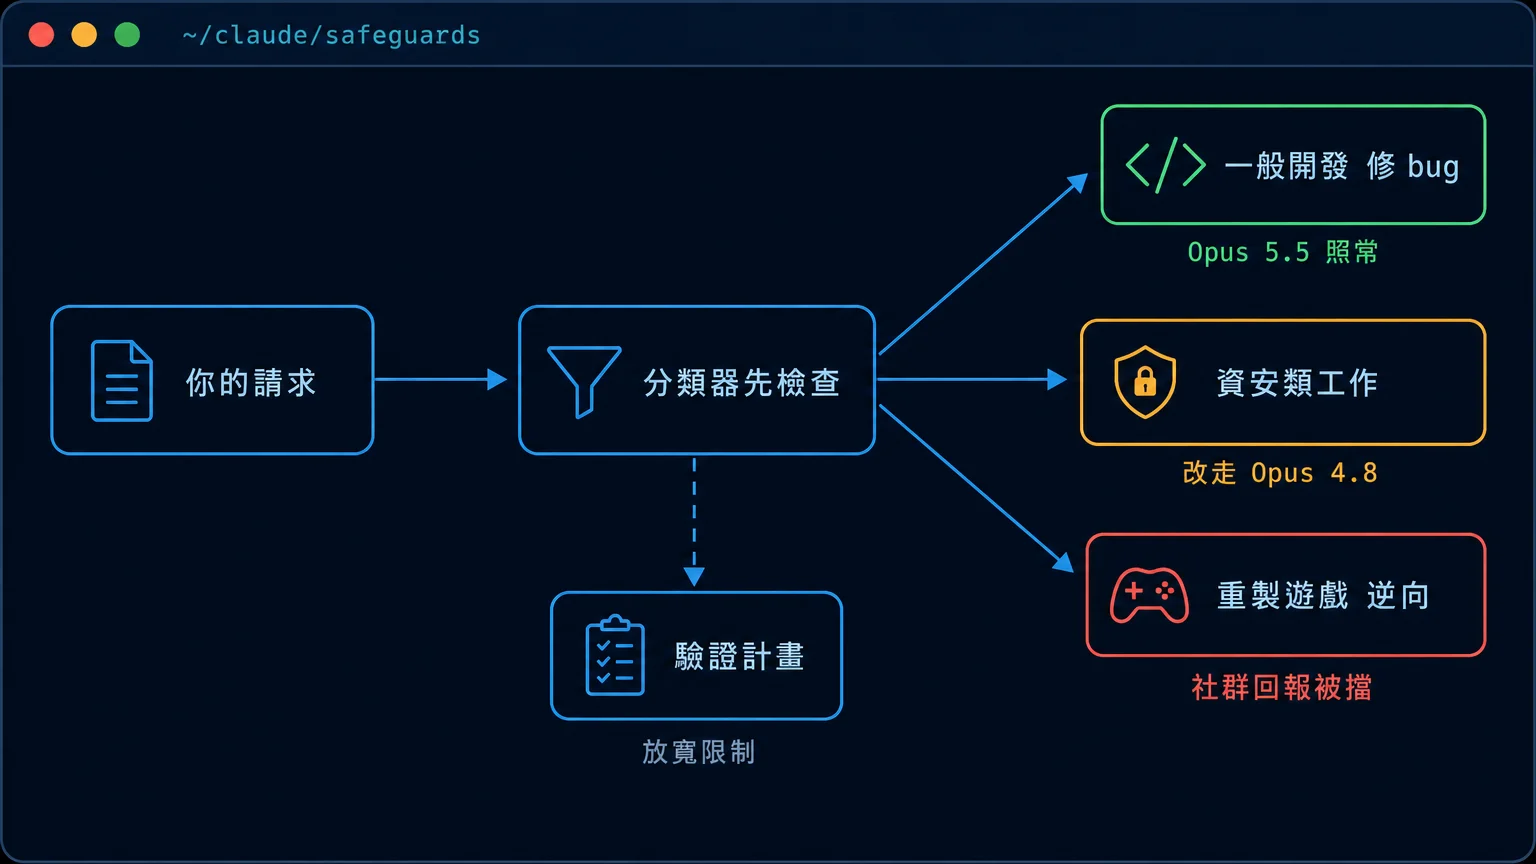
圖:Opus 5.5 的請求會先過分類器,依類型照常執行或退回另一個模型
官方文件說得清楚的是資安這一塊。Opus 5.5 的發表頁(2026 年 9 月 22 日)寫明,它套用跟 Fable 5.1 類似的資安防護,日常開發時修自己程式的 bug 可以,多數資安任務會改由 Opus 4.8 處理;每個動作執行前都有分類器篩檢,資安、生物與蒸餾三類防護觸發時,會無縫退回另一個模型。10 月 6 日的資安驗證計畫擴大公告則說,一般開放的模型「有保守的資安防護,會擋掉大部分資安工作」,並承認還在努力減少安全程式開發被誤判的情況。
| 工作類型 | 一般帳號(官方文件) | 通過驗證計畫 | 社群回報 |
|---|---|---|---|
| 修自己程式的 bug | 可以,屬日常開發 | 可以 | 未見受影響 |
| 程式碼安全審查與修補 | 可以 | 可以 | 未見受影響 |
| 惡意程式分析、漏洞驗證 | 可能被分類器中斷 | 防禦等級起放寬 | 有誤擋抱怨 |
| 重製或複製遊戲 | 官方未說明 | 官方未說明 | 多則回報被拒,也有人沒事 |
| 反編譯沒有原始碼的軟體 | 官方未說明 | 官方只列出分析惡意程式 | 有人回報一般逆向也被擋 |
表格的最後兩列是這次爭議的核心:官方沒說,社群各自猜。有人認為是資安分類器誤判,有人認為是 Anthropic 怕被遊戲公司以協助侵權求償,先把範圍收緊。兩種說法目前都沒有官方背書。
社群的三種聲音:反彈、附帶損害、它本來就有權拒絕
反彈的聲音最大。很多開發者把 Claude 當成跟編譯器一樣的工具,工具開始挑你要做什麼,感受很直接:
你能想像一家開發工具公司決定:「不行,我們要管你能編譯哪一種程式」嗎?他們得想清楚 AI 到底是一項技術,還是一種意識形態。
(Hacker News 使用者 mgdev 的留言,原文)
第二種聲音談的是附帶損害。經典遊戲保存社群這兩年大量用 Claude 做反編譯與移植,這些工作在很多地方是合法的,現在一起被擋:
這波限制的附帶損害,正在扼殺一些很棒而且完全合法的經典遊戲保存計畫:反編譯、移植、深度改造、社群翻譯與擴充,還有對經典作品的學術研究,而 Claude 一直是讓這些工作做得起來的關鍵。
(Hacker News 使用者 mrandish 的留言,原文)
同一個人在另一個討論串補充,他認為法律上的顧慮重點不在逆向工程本身,而在被認定協助侵權時的賠償風險。也有人把它跟其他限制對比:
我大概能理解他們擋掉像是製造生物武器的指示,這看起來很合理,但這件事顯示他們會為了企業利益讓步。
(Hacker News 使用者 Havoc 的留言,原文)
第三種聲音站在商業角度,認為這是服務供應商的權利:
這是私人經營的服務,要拿它做什麼、不做什麼,是他們自己的決定。(原文:It’s a privately owned service, and it’s theirs to decide what they want to do with it.)
(Hacker News 使用者 xorcist 的留言,原文)
回覆他的人同意 Anthropic 有權拒絕,但提醒代價:限制來得頻繁又臨時,客戶就不敢把長期工作流程押在上面,只好讓流程能隨時搬家,或乾脆換到更穩定的供應商。這一句其實比前面的情緒更值得企業聽進去。
跟 Claude Code、Antigravity 與其他模型的關係
Claude Code 背後跑的就是這些模型,所以同一套防護也會出現在終端機裡。比較麻煩的是「無縫退回」這個設計:官方的用意是讓工作不中斷,但對使用者來說,代表你不一定會看到明確的拒絕訊息,可能只是某一段產出突然變得保守或品質下滑。如果團隊最近覺得 Claude Code 在某類任務上怪怪的,值得把這個可能性列進排查清單。Opus 5.5 和 GPT-6 Astra 各自擅長什麼,我們在〈GPT-6 Astra 和 Opus 5.5 怎麼選〉整理過,這次的爭議等於在那張比較表上多加一欄「哪些工作會被防護攔下」。
討論串裡有不少人說要轉向開放權重模型或本機模型,理由是不想讓單一公司決定能做什麼。這個方向對逆向工程這類需求確實有吸引力,但本機模型的能力、硬體成本與維護負擔是另一筆帳,我們在〈地端模型還是雲端 Copilot〉談過企業怎麼取捨。Antigravity、Claude Code、Codex 三套工具底層模型不同,防護規則也不同,選型時可以對照〈三大 AI Coding Agent 完整比較〉。
比較實際的做法是不要讓整條工作流只靠一個模型。我們在〈jev-router 是什麼〉寫過自己手動調整模型與思考時間的經驗,也在〈模型路由與 AI 成本治理〉整理過分流的做法。當初做路由是為了省錢,這次的事件提醒我們,它同時也是被某家供應商擋下時的退路。要找第二個主力模型,可以參考〈GPT-6.1 Terra 適合跑公司的 AI 自動化嗎〉。
對台灣公司與接案者代表什麼:哪些工作該提早準備
台灣很多中小企業的核心系統是十年以上的老東西:外包做的 ERP 外掛、門市 POS、工廠的監控程式。來談舊系統翻修的公司,常見的處境是原廠已經不維護、文件只剩一部分。這次的爭議對他們的影響,取決於手上有沒有原始碼。
| 情境 | 受影響程度 | 建議 |
|---|---|---|
| 有原始碼,要改寫或搬到新框架 | 低 | 照常用,提示裡講清楚是自家程式要搬遷 |
| 沒有原始碼,只剩執行檔 | 高 | 先確認授權,準備不拆程式的替代路線 |
| 弱點檢測、資安顧問接案 | 中到高 | 申請資安驗證計畫 |
| 串接外部系統的資料格式 | 低到中 | 優先用官方文件與 API,不要拆對方程式 |
有原始碼的改寫:真正的風險是它猜錯,不是它拒絕
我們在〈Claude Code 上線 30 天的實測〉記錄過一次翻車:串接一套沒有 API 文件的老舊 ERP 時,Claude Code 自己猜了欄位型別,把金額轉成浮點數計算,測試資料一跑就對不起帳。那次之後我們改成讓 AI 生骨架、人去接最核心的資料,而且沒有測試覆蓋的地方不讓它自由發揮。這套做法在防護收緊之後一樣適用:有原始碼的搬遷工作,被防護擋下的機率很低,花心思在規格與測試上比較值得。
沒有原始碼的情況:先換路線,不要換說法
社群那則「改寫」與「重製」結果不同的測試,很容易讓人想換個字再試一次。我們不建議這樣做。刻意繞過分類器,等於在測服務條款的邊界,帳號被標記的風險要公司自己扛,而且下一次規則調整又會失效。比較穩的路有兩條:一條是不拆程式,從畫面層把資料搬出來,做法在〈沒有 API 的老舊系統,重寫還是畫面自動化串接〉;另一條是照業務流程重新整理規格,直接做一套新的客製化系統,舊程式只拿來對照輸出結果。拆別人的編譯檔之前,也要先翻合約確認授權範圍,這件事跟用不用 AI 無關。
資安團隊與接案者:走驗證計畫
做弱點檢測、事件應變或惡意程式分析的團隊,被一般防護攔下是預期中的事。依 Anthropic 的說明頁,組織可以申請防禦、紅隊、特殊三個等級,個人研究者只能申請防禦等級且要有付費方案,官方目標是七個工作天內回覆;防禦等級在 2026 年 12 月 15 日前要改用防釣魚的多因素驗證。網站本身的防護怎麼分層,可以參考〈網站資安縱深防禦完整指南〉。
要不要因此換工具
以目前的資訊,大部分台灣團隊不需要因為這件事換掉 Claude。日常開發、修 bug、有原始碼的改寫,官方文件都放在可以做的範圍,社群回報的受害案例也集中在遊戲重製與沒有原始碼的逆向工程。該做的是盤點:團隊有哪些工作流程碰到「拆別人的程式」,那幾條先準備第二個模型或不拆程式的替代做法。
另一個值得追的是官方會不會補說明。Anthropic 在驗證計畫公告裡提供了誤判回報與申訴的管道,也說分類器會持續調整,如果接下來幾週出現正式的範圍說明,判斷就可以更精準。在那之前,把它當成 AI 供應商隨時可能改規則的提醒:工作流程能搬家,比押對哪一家更重要。
資料來源與查證日期
- Anthropic:Introducing Claude Opus 5.5
- Anthropic:Expanding the Cyber Verification Program
- Claude 說明中心:Cyber Verification Program
- Hacker News:Anthropic Cracking Down on Video Game Rewrites
- Hacker News:Anthropic’s Claude AI blocks video game cloning and reverse-engineering
以上官方文件與社群討論查證於 2026 年 11 月 1 日。防護規則與驗證計畫內容可能隨時調整,實際以 Anthropic 官方頁面為準。
延伸閱讀
常見問題
Claude 真的開始禁止重製遊戲了嗎?
用 Claude Code 改寫公司自己的舊系統會被擋嗎?
被擋下來的時候,換個說法重問可以嗎?
資安驗證計畫誰可以申請?
這個主題的完整脈絡、選型比較與導入建議,都整理在指南裡。
訂閱免費電子報
把 AI 自動化、企業系統設計與 WordPress / Laravel 開發的真實案例和可直接照做的技巧,整理成電子報寄給你。只寄精選內容、不灌垃圾信,一鍵就能退訂。